Hướng dẫn các bước thiết yếu để thiết lập một máy chủ VPS Linux an toàn trước các cuộc tấn công dò quét brute-force và DDoS.

Khi bạn vừa mua một chiếc VPS mới và nhận IP public từ nhà cung cấp, chỉ sau vài phút các bot quét tự động trên toàn cầu sẽ bắt đầu gửi hàng ngàn request dò tìm mật khẩu SSH. Nếu bạn không có biện pháp phòng vệ ngay từ đầu, máy chủ của bạn sẽ trở thành một phần của mạng botnet.
Cách bảo mật SSH tốt nhất là không sử dụng mật khẩu mà chuyển hoàn toàn sang SSH Key Ed25519:
# Tạo cặp khóa SSH trên máy dev
ssh-keygen -t ed25519 -C "[email protected]"

# Đẩy public key lên VPS
ssh-copy-id -i ~/.ssh/id_ed25519.pub user@vps-ip
Sau đó chỉnh sửa file cấu hình /etc/ssh/sshd_config:
PermitRootLogin no
PasswordAuthentication no
PubkeyAuthentication yes
Khởi động lại dịch vụ SSH để áp dụng:
Đặt câu hỏi, chia sẻ ý kiến hoặc góp ý giải pháp kỹ thuật cùng cộng đồng.
Khám phá tiếp
 Nổi bật
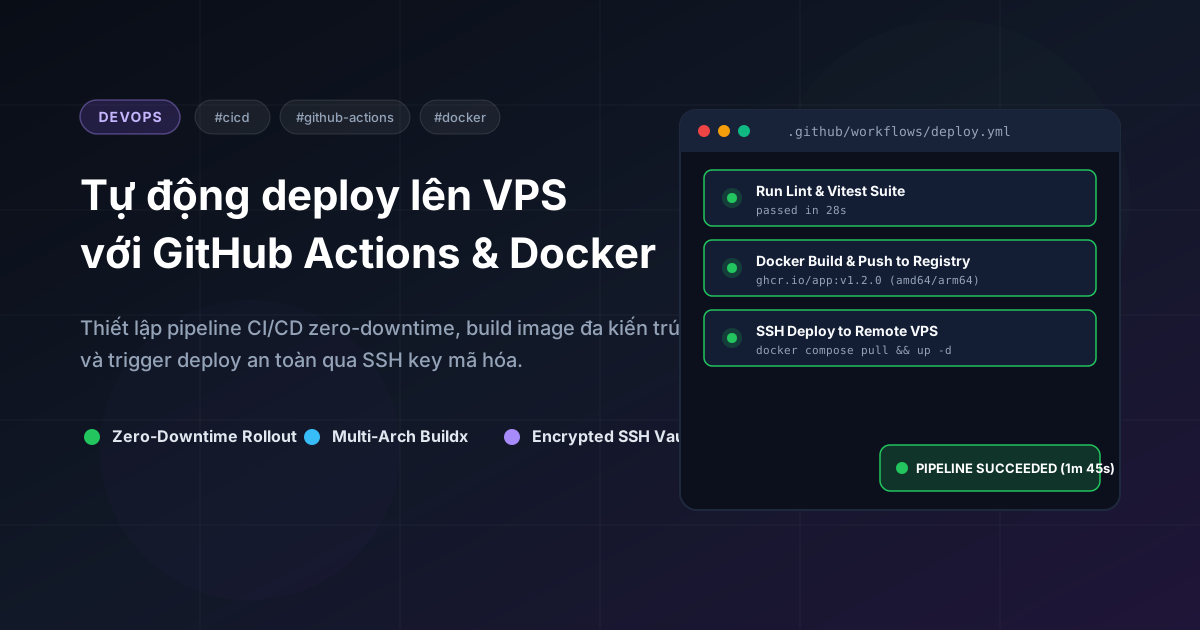
Thiết lập pipeline CI/CD zero-downtime: build multi-arch Docker image, đẩy lên private registry và trigger deploy qua SSH an toàn.
 Nổi bật
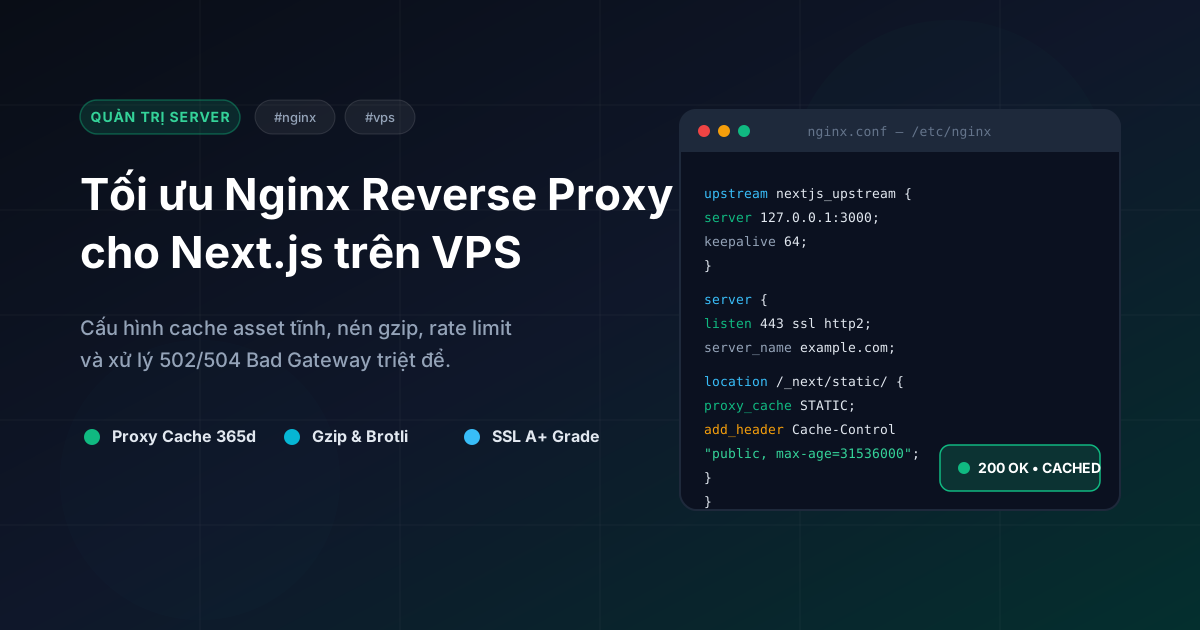
Cấu hình Nginx reverse proxy cho Next.js: cache asset, nén gzip, giới hạn request và những lỗi timeout thường gặp khi chạy trên VPS nhỏ.
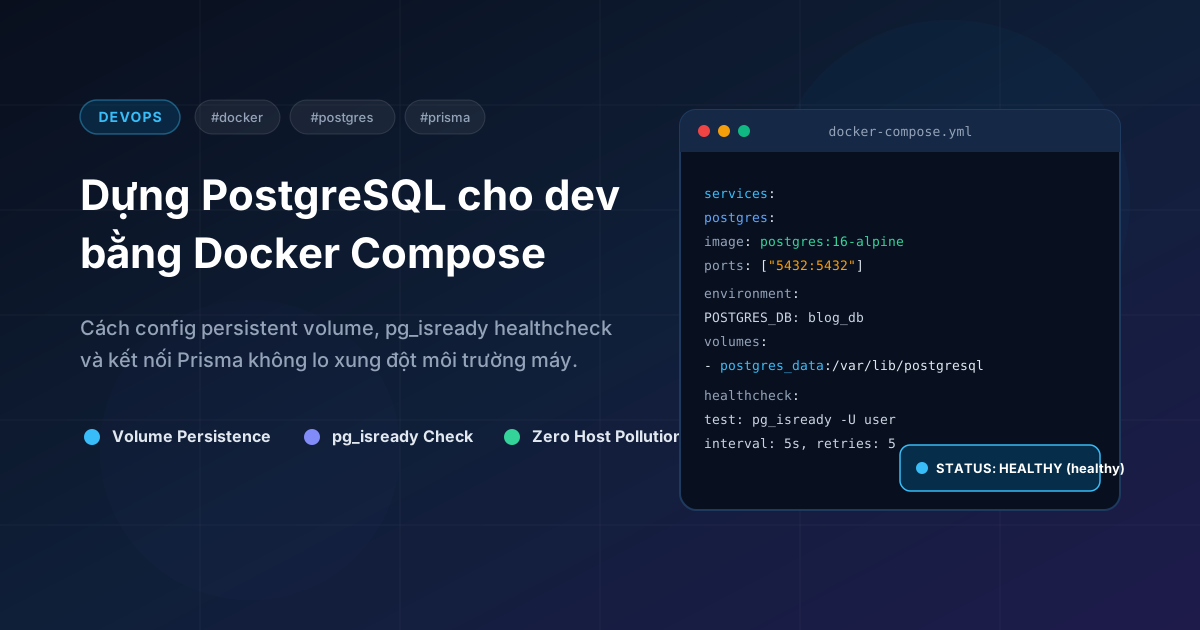
Cách chạy PostgreSQL local bằng Docker Compose cho dự án Next.js và Prisma: volume dữ liệu, healthcheck, và lý do không nên cài Postgres trực tiếp lên máy.
Nguyên tắc vàng: Chỉ mở những cổng bạn thực sự cung cấp dịch vụ ra ngoài Internet.
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow 22/tcp
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw enableFail2ban sẽ liên tục giám sát log hệ thống. Khi phát hiện một IP nhập sai mật khẩu quá số lần quy định, nó sẽ tự động thêm IP đó vào danh sách đen của iptables để chặn kết nối tạm thời hoặc vĩnh viễn.